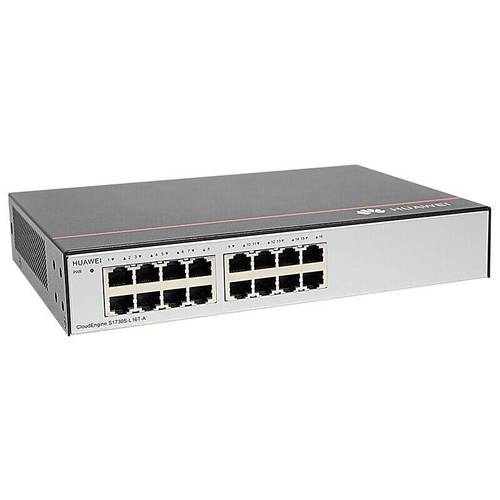
構(gòu)建可擴(kuò)展網(wǎng)絡(luò),助力系統(tǒng)時(shí)刻安全運(yùn)行——網(wǎng)絡(luò)交換機(jī)的核心角色
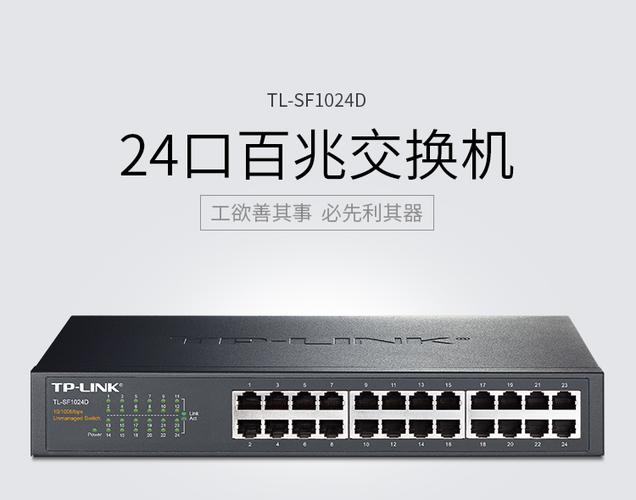
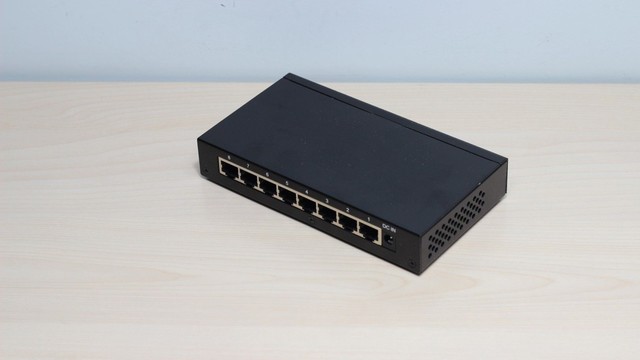
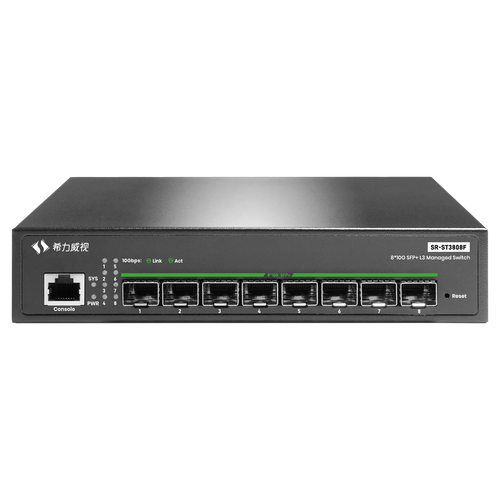
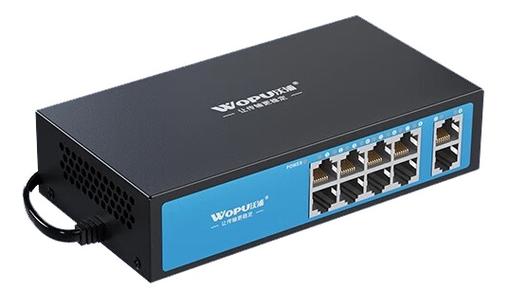
在當(dāng)今數(shù)字化時(shí)代,企業(yè)的業(yè)務(wù)連續(xù)性與數(shù)據(jù)安全高度依賴于底層網(wǎng)絡(luò)架構(gòu)的健壯性。無論是云計(jì)算、物聯(lián)網(wǎng)還是人工智能應(yīng)用,都需要一張既能靈活擴(kuò)展又能時(shí)刻保障安全的網(wǎng)絡(luò)。而在這張網(wǎng)絡(luò)中,網(wǎng)絡(luò)交換機(jī)扮演著無可替代的核心角色。本文將探討如何通過合理部署與配置網(wǎng)絡(luò)交換機(jī),構(gòu)建可擴(kuò)展的網(wǎng)絡(luò),從而助力系統(tǒng)時(shí)刻安全運(yùn)行。\n\n一、可擴(kuò)展網(wǎng)絡(luò)的內(nèi)涵與挑戰(zhàn)\n\n可擴(kuò)展性意味著網(wǎng)絡(luò)能夠在不犧牲性能的前提下,隨著業(yè)務(wù)增長平滑地增加端口、帶寬和功能。傳統(tǒng)扁平網(wǎng)絡(luò)容易遇到廣播風(fēng)暴、帶寬瓶頸和單點(diǎn)故障。構(gòu)建可擴(kuò)展網(wǎng)絡(luò)需要從拓?fù)浣Y(jié)構(gòu)、設(shè)備選型和協(xié)議設(shè)計(jì)入手。典型方案包括:采用分層設(shè)計(jì)(核心層、匯聚層、接入層),使用支持堆疊或縱向擴(kuò)展的交換機(jī),以及部署VLAN(虛擬局域網(wǎng))和鏈路聚合技術(shù)。這樣既能隔離廣播域,又能實(shí)現(xiàn)冗余鏈路,提升整體吞吐量。\n\n二、網(wǎng)絡(luò)交換機(jī)在可擴(kuò)展性中的關(guān)鍵作用\n\n網(wǎng)絡(luò)交換機(jī)是現(xiàn)代網(wǎng)絡(luò)的“交通樞紐”。與集線器不同,交換機(jī)基于MAC地址進(jìn)行數(shù)據(jù)幀轉(zhuǎn)發(fā),能夠顯著減少?zèng)_突域,提升帶寬利用率。對于可擴(kuò)展網(wǎng)絡(luò),交換機(jī)提供了以下支撐:\n\n1. 端口密度與彈性:模塊化交換機(jī)允許按需增加端口模塊,支持從幾十端口擴(kuò)展到數(shù)百端口,適應(yīng)企業(yè)規(guī)模變化。\n2. 堆疊與集群:多臺交換機(jī)通過堆疊技術(shù)形成邏輯單一設(shè)備,簡化管理并增加背板帶寬,實(shí)現(xiàn)端口和性能的線性擴(kuò)展。\n3. VLAN與三層交換:VLAN劃分邏輯網(wǎng)絡(luò),三層交換機(jī)則實(shí)現(xiàn)VLAN間高速路由,減少對路由器的依賴,提高擴(kuò)展效率。\n4. 支持新興協(xié)議:如VXLAN(虛擬擴(kuò)展局域網(wǎng)),便于在數(shù)據(jù)中心構(gòu)建大二層網(wǎng)絡(luò),支持虛擬機(jī)遷移和多租戶環(huán)境。\n\n案例:某中型企業(yè)初期采用單臺交換機(jī)接入所有部門,隨著員工增長出現(xiàn)網(wǎng)絡(luò)卡頓。后通過堆疊兩臺三層交換機(jī),并劃分銷售、研發(fā)、財(cái)務(wù)VLAN,網(wǎng)絡(luò)性能提升80%,且新部門接入僅需增加成員交換機(jī),實(shí)現(xiàn)了平滑擴(kuò)展。\n\n三、安全運(yùn)行:交換機(jī)是防線第一關(guān)\n\n可擴(kuò)展性不能以犧牲安全為代價(jià)。系統(tǒng)時(shí)刻安全運(yùn)行,需要交換機(jī)具備多重安全機(jī)制:\n\n1. 端口安全:限制每個(gè)端口允許的MAC地址數(shù)量,防止MAC泛洪攻擊;綁定合法MAC,阻止未授權(quán)設(shè)備接入。\n2. 訪問控制列表(ACL):基于IP、端口、協(xié)議等過濾流量,隔離敏感區(qū)域。
3. DHCP Snooping與動(dòng)態(tài)ARP檢測:防止DHCP欺騙和ARP中間人攻擊,確保終端獲取正確網(wǎng)絡(luò)配置。
4.
風(fēng)暴控制:抑制廣播、組播和未知單播風(fēng)暴,避免網(wǎng)絡(luò)癱瘓。
- 802.1X認(rèn)證:對接入用戶進(jìn)行身份驗(yàn)證,只有合法用戶才能訪問網(wǎng)絡(luò),實(shí)現(xiàn)“零信任”接入。
- 私有VLAN:在同一VLAN內(nèi)隔離用戶端口,防止橫向滲透。
- 安全審計(jì)與日志:交換機(jī)可記錄流量異常和安全事件,便于追溯與響應(yīng)。
交換機(jī)的固件更新、強(qiáng)密碼策略和遠(yuǎn)程管理加密(如SSH、SNMPv3)也是保障設(shè)備自身安全的基礎(chǔ)。
四、構(gòu)建可擴(kuò)展且安全網(wǎng)絡(luò)的實(shí)踐建議
- 分層設(shè)計(jì)+冗余:核心層采用雙交換機(jī)堆疊,匯聚層與接入層通過鏈路聚合互連,消除單點(diǎn)故障。
- VLAN與子網(wǎng)規(guī)劃:按部門或功能劃分VLAN,結(jié)合IP子網(wǎng),減少廣播擴(kuò)散,并實(shí)施ACL。
- 啟用安全特性:所有接入端口配置端口安全、802.1X和DHCP Snooping,并定期審查ACL。
- 監(jiān)控與管理:部署網(wǎng)管軟件,實(shí)時(shí)監(jiān)控交換機(jī)CPU、內(nèi)存和端口狀態(tài),發(fā)現(xiàn)異常流量及時(shí)告警。
- 按需擴(kuò)展:選擇支持堆疊、模塊化和開放協(xié)議(如OpenFlow)的交換機(jī),為未來SDN(軟件定義網(wǎng)絡(luò))演進(jìn)留出空間。
- 測試與演練:定期進(jìn)行故障切換和滲透測試,驗(yàn)證安全策略有效性。
五、
可擴(kuò)展性與安全性并非魚與熊掌,合理的網(wǎng)絡(luò)交換機(jī)選型、配置與管理能夠同時(shí)滿足兩者。網(wǎng)絡(luò)交換機(jī)作為網(wǎng)絡(luò)架構(gòu)的基石,其堆疊能力、VLAN劃分、三層路由及豐富的安全特性,為系統(tǒng)時(shí)刻安全運(yùn)行提供了堅(jiān)實(shí)保障。在數(shù)字化轉(zhuǎn)型浪潮中,只有構(gòu)建一張彈性、可靠且安全的網(wǎng)絡(luò),才能支撐業(yè)務(wù)永續(xù),贏得未來。
如若轉(zhuǎn)載,請注明出處:http://m.ldbook.cn/product/54.html
更新時(shí)間:2026-10-09 22:02:28